Ми розгорнули всю ІТ-інфраструктуру за годину. Як це зробити за допомогою хмар
Команда Softprom вирішила перевірити, чи можна за 59 хвилин збудувати ІТ-інфраструктуру компанії. За цей час потрібно було запустити телефонію, розгорнути вебсайт компанії, налаштувати корпоративну пошту та захист від хакерів.
Про результати експерименту в партнерському матеріалі розповів Влад Гавриленко, директор з інформаційних технологій компанії Softprom – партнера в мережі Amazon Web Services.
Що можна використовувати замість ручного налаштування
На те, щоб побудувати якісну інфраструктуру на великих підприємствах, потрібно багато часу – вона повинна легко адаптуватися і враховувати сучасні IT-тренди.
Але за останні роки все кардинально змінилося. Тенденції на кшталт хмарних обчислень зробили революцію. Завдяки їм проєктувати, розробляти й обслуговувати ІТ-інфраструктуру стало набагато простіше і швидше. Один з найважливіших компонентів – це IaaS, «інфраструктура як код/послуга».
Коли ми говоримо про ключові елементи ІТ-інфраструктури – побудову мережевої карти, налаштування маршрутизації, фаєрволів, запуск серверів у хмарному середовищі, то IaaS набагато прискорює роботу та дозволяє уникнути механічних помилок. Замість ручного налаштування ми можемо використовувати налаштовані скрипти, написані на Terraform або AWS CloudFormation.
Завдяки цій технології ми будуємо інфраструктуру з допомогою коду. Найкраще це робити окремими модулями.
- Перший модуль містить опис мережної інфраструктури з усіма маршрутами і групами безпеки – фаєрволами для віртуальних машин, Nat-шлюзами для приватних сегментів, мережевими списками управління доступами й усім, що стосується взаємодії в мережі.
- Решта модулів, посилаючись на перший, запускають необхідні сервери, бази даних – загалом, усе що завгодно.
Який сервіс варто використати
Ви можете сказати, що не кожен може писати код. Але якщо навчитеся, а потім спробуєте описати інфраструктуру один раз, забудете про роботу вручну як про страшний сон. Ви легко зможете перенести інфраструктуру в іншу мережу, датацентр чи регіон, просто замінивши параметри і запустивши скрипти. Після запуску можна й потрібно використовувати ці самі інструменти – щоб контролювати процеси, проводити аудит і відстежувати будь-які «ручні» втручання в інфраструктуру, що працює, які варто заборонити.
Коли ви використовуєте сервіс AWS CloudFormation або Terraform, то застосовується хмарна білінгова модель pay-as-you-go – ви оплачуєте лише використані ресурси. Сам запуск скриптів не спричиняє жодних додаткових витрат.
Разом з IaaS можна швидко розгорнути потрібну інфраструктуру і швидко її видалити – у разі тестів, наприклад. Ви оплатите лише час, коли сервери були активними.
Спробуємо вирішити завдання, використовуючи IaaS-сервіси. Нам потрібно розгорнути мережу, поштовий сервіс, вебсайт і телефонію компанії за 59 хвилин. При цьому пошта має бути під керуванням корпоративного Microsoft AD. Інфраструктуру ми розмістимо у хмарі Amazon Web Services.
Створюємо мережу в хмарі AWS
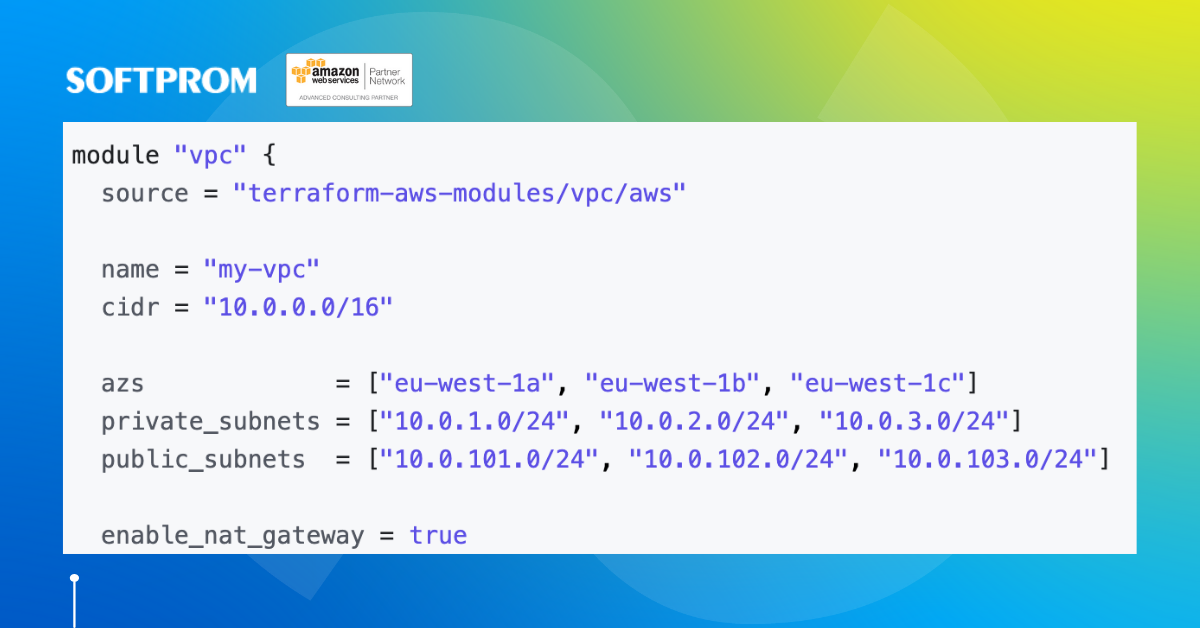
Для початку нам потрібно створити мережу. Для цього пишемо невеликий скрипт на Terraform – він створить віртуальну мережу VPC, розіб’є її на підмережі, створить шлюз, пропише правила маршрутизації та налаштує NAT
 компонент перетворення мережевих адрес. для приватних компонентів. У нашому випадку це вебсервери. Ось як це можливо.
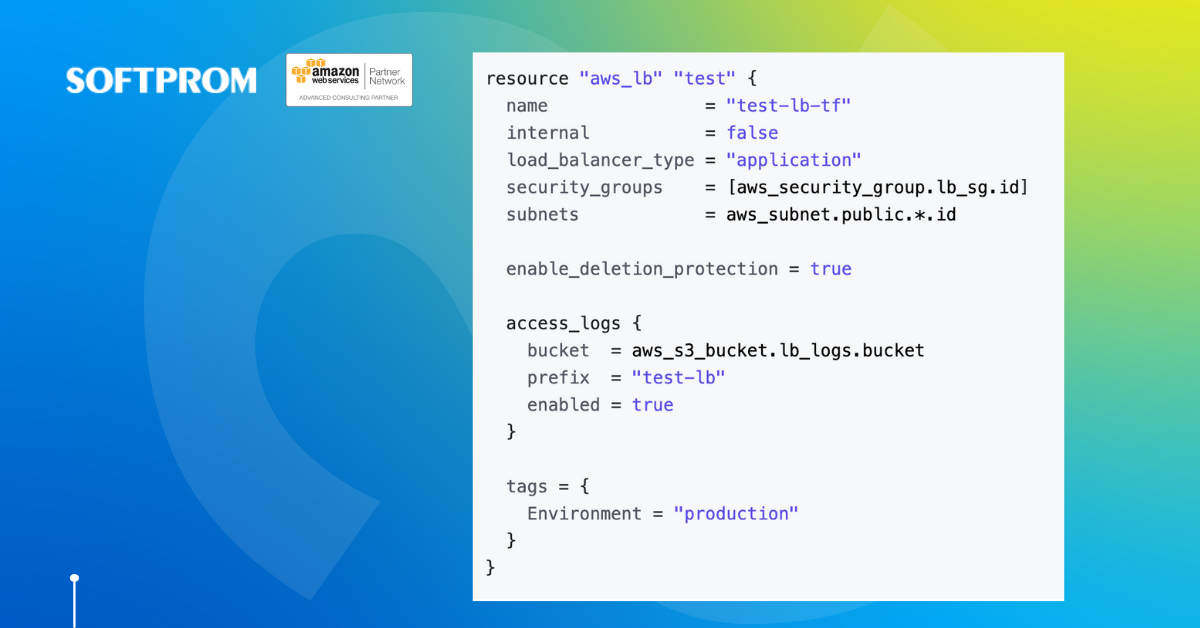
Щоб розподілити трафік серверами, знадобиться балансувальник навантаження – Application Load Balancer з публічним IP.
Перед балансувальником ставимо сервіс для кешування та захисту від DDoS на мережевому і транспортному рівні – Amazon CloudFront. Щоб захистити від атак прикладного рівня, створюємо AWS Web Application Firewall Access List і використовуємо його на CDN (Amazon CloudFront). Для створення правил WAF використовуємо готовий скрипт AWS WAF Security Automations.
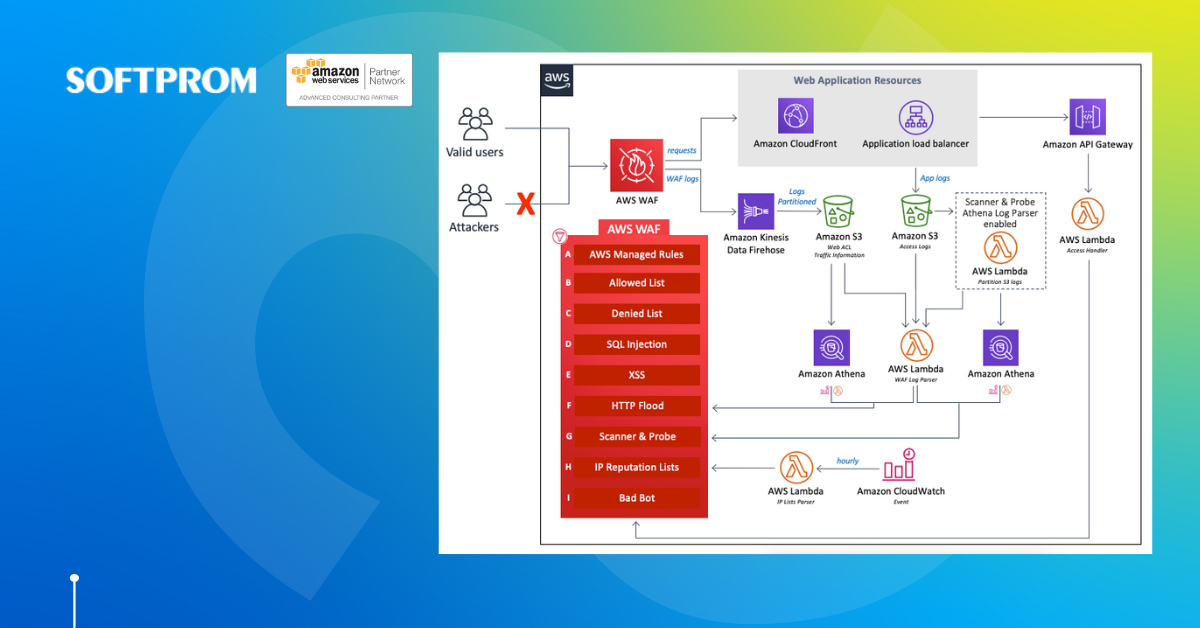
У результаті на створення мережі та налаштування захисту від хакерів пішло 15–20 хвилин – за умови, якщо робити все з допомогою скриптів.
Запускаємо телефонію, корпоративну пошту та сайт
Для базової телефонії достатньо використовувати готовий образ Asterisk+FreePBX із AWS Marketplace. Запуск віртуальної машини триває приблизно три хвилини.
Microsoft Active Directory запустимо на AWS Directory Service. За фактом той самий функціонал, як і AD on-prem, але не потрібно буде обслуговувати сервери контролерів домену. Створюємо користувачів, групи тощо. На підготовку та запуск піде 15–20 хвилин.
Після створення директорії можемо активувати для неї сервіс Amazon WorkMail – готовий поштовий сервіс від AWS. Потім з допомогою скрипту розгортаємо вебсервери з кодом нашого сайту з образів або кластер-докерів.
Сумарний час: за годину ми запустили все, що потрібно.
Що стосується скриптів з різних компонентів, я рекомендую Terraform – тут є багато готових модулів, які можна адаптувати під різні завдання та використовувати.
І звичайно, якщо захочете побудувати проєкт у хмарі і потрібна буде підтримка, рекомендую скористатися програмою AWS Quick Start with Softprom – ми виділяємо від $300 на AWS-рахунок для тестування та надаємо технічну підтримку. Компанія Softprom – офіційний партнер-консультант у мережі Amazon Web Services.