Шахраї розсилають листи від імені ДТЕК із вимогою сплатити борг
Зловмисники розсилають електронні листи нібито від «ДТЕК Енерго» з вимогою терміново погасити заборгованість за електроенергію. Насправді повідомлення містять шкідливе програмне забезпечення, яке може відкрити кіберзлочинцям віддалений доступ до комп’ютера. Про нову схему йдеться у повідомленні Держспецзв’язку.
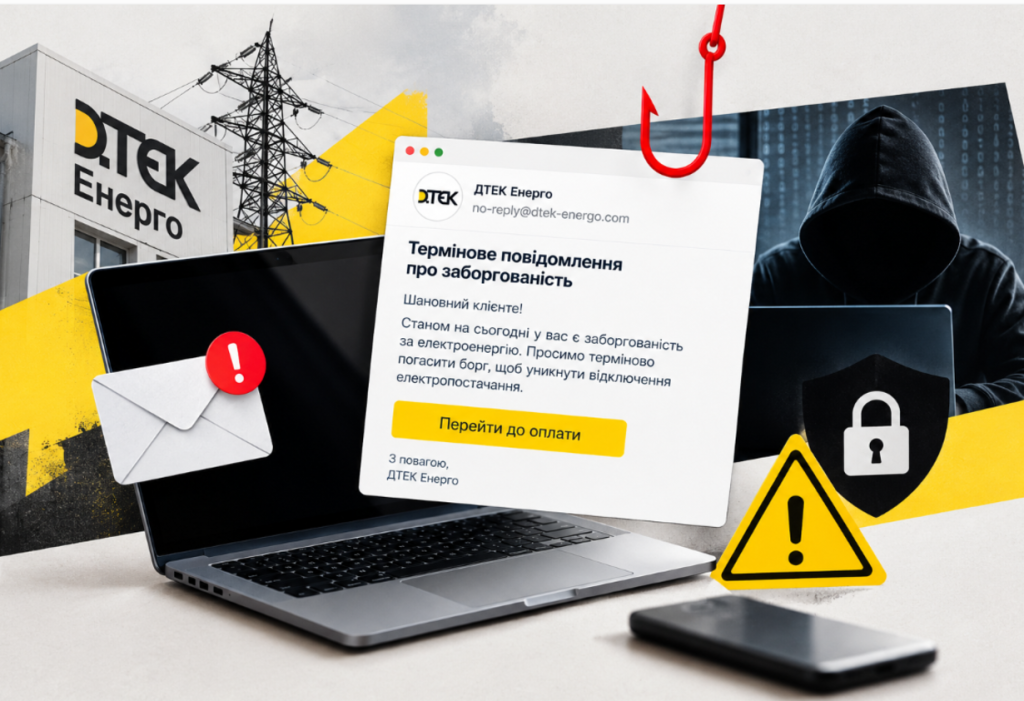 Шахраї розсилають листи від імені ДТЕК із вимогою сплатити борг. Колаж МС.Today
Як працює схема
За даними урядової команди реагування на комп’ютерні надзвичайні події CERT-UA, шахраї масово розсилають повідомлення, у яких видають себе за представників «ДТЕК Енерго». У листах ідеться про нібито наявний борг за електроенергію, який потрібно терміново сплатити.
Мета таких повідомлень — змусити одержувача діяти поспіхом і відкрити небезпечне вкладення або перейти за посиланням. У результаті на комп’ютер може потрапити шкідливе програмне забезпечення, яке дає зловмисникам можливість віддалено керувати пристроєм.
У такій ситуації під загрозою можуть опинитися особисті файли та інші дані, доступні на зараженому комп’ютері.
Читайте також: Пенсійні шахраї активізувалися у Telegram: попередьте літніх родичів
Як не стати жертвою шахраїв
Народний депутат Данило Гетманцев у своєму Telegram-каналі закликав українців бути особливо уважними до повідомлень про борги за електроенергію. На тлі російських обстрілів енергетичної інфраструктури та відключень світла такі листи можуть викликати тривогу й спонукати людей швидко виконувати вимоги відправника.
Щоб не стати жертвою атаки, варто дотримуватися кількох правил:
- Не відкривайте підозрілі вкладення. Навіть якщо лист виглядає як офіційне повідомлення від енергетичної компанії.
- Не переходьте за сумнівними посиланнями. Особливо якщо від вас вимагають негайно сплатити борг або завантажити файл.
- Перевіряйте заборгованість через офіційні сервіси. Зайдіть у застосунок, особистий кабінет або на сайт постачальника самостійно, а не через посилання з листа.
- Не поспішайте виконувати вимоги. Терміновість і залякування — поширені прийоми, якими користуються шахраї.
Якщо ви отримали підозрілий лист, не відкривайте вкладень і не запускайте завантажених файлів. Якщо файл уже відкрили або запустили, варто від’єднати комп’ютер від мережі та звернутися до фахівця з кібербезпеки.
Читайте також: 10 пасток для ваших коштів: як розпізнати шахраїв і зберегти гроші