У Львові пройде закрита антиконференція UDCON 2.0: без слайдів, за запрошенням і з розбором реальних атак ШІ-агентів
Ще недавно кібератака на компанію тривала тижнями: зловмисники крок за кроком проникали в мережу, шукали вразливості й поступово розширювали доступ. Тепер дедалі частіше атаку веде не людина, а автономний ШІ-агент. За спостереженнями української компанії з кібербезпеки UnderDefense, у таких випадках повний злам мережі займає від 5 до 36 годин. Саме такі реальні інциденти розберуть на закритій практичній антиконференції UDCON 2.0, яка 11 грудня відбудеться у Львові. Про це йдеться в пресрелізі UnderDefense.
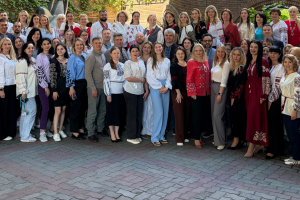
 У Львові пройде закрита антиконференція UDCON 2.0: без слайдів, за запрошенням і з розбором реальних атак ШІ-агентів. Фото UnderDefence
Головне
- З жовтня 2026 року UnderDefense фіксує, що атаки на українські компанії дедалі частіше ведуть автономні ШІ-агенти.
- У таких інцидентах повна компрометація мережі займала від 5 до 36 годин замість звичних тижнів.
- 11 грудня у Львові пройде UDCON 2.0 — закрита антиконференція з кібербезпеки для понад 300 практиків.
- Участь безкоштовна, але лише за запрошенням після відбору заявок.
Як змінилися кібератаки: від тижнів до годин
UnderDefense розслідує кібератаки на українські компанії від моменту свого заснування. За словами команди, з жовтня 2026 року характер атак помітно змінився: атаку дедалі частіше веде не людина з набором інструментів, а автономний ШІ-агент, який самостійно ухвалює рішення на кожному етапі.
Наслідок — різке пришвидшення. Якщо раніше на повне захоплення мережі в зловмисників ішли тижні, то в інцидентах з ШІ-агентами, які розслідувала компанія, це займало від 5 до 36 годин. Тобто в захисників залишається значно менше часу, щоб помітити атаку й зреагувати.
Зважайте: це спостереження однієї компанії на основі розслідуваних нею інцидентів, а не загальна статистика по ринку.
Читайте також: ШІ зробив шахраїв переконливішими: 7 правил захисту грошей
Що таке UDCON 2.0 і чим вона відрізняється від звичайних конференцій
Організатори позиціонують UDCON як «антиконференцію»: замість оглядів трендів і слайдів — розбір реальних інцидентів від тих, хто їх розслідував. Учасникам показуватимуть, як саме діяли атакувальники в конкретних українських компаніях, чому захист їх не помітив і що з цим робити.
Формат такий:
- розбори кейсів від інженерів UnderDefense і запрошених практиків з індустрії;
- воркшопи в малих групах по 20–30 учасників із 45–60 хвилинами практики;
- експозона технологічних партнерів і постачальників рішень із кібербезпеки.
Головна мета — дати керівникам безпекових команд конкретний перелік перевірок для власних систем захисту: правила виявлення загроз, пріоритети захисту інфраструктури й гіпотези для пошуку слідів атак, які можна впровадити вже наступного робочого тижня.
«Щороку десятки конференцій розповідають про майбутнє кібербезпеки, але майже ніхто не говорить про те, що відбувається насправді: про реальні прогалини в архітектурі захисту, сліпі зони детекції та атаки автономних AI-агентів, які вже відбуваються в українському кіберпросторі», — каже засновник і CEO UnderDefense Назар Тимошик.
Для кого конференція і як потрапити на UDCON 2.0
Конференція розрахована на фахівців із кібербезпеки:
- CISO великих підприємств і банківського сектору;
- керівників і аналітиків SOC, тобто центрів моніторингу безпеки;
- фахівців із реагування на інциденти;
- дослідників і пентестерів;
- засновників кібербезпекових компаній і технологічних партнерів.
Участь безкоштовна, але лише за запрошенням. Організатори розглядають кожну заявку й повідомляють рішення протягом трьох днів. Подати заявку можна на сторінці події, а з питань участі звертатися на [email protected]. Повну програму та спікерів оголосять наприкінці листопада.
Перша UDCON пройшла 14 квітня в Києві в закритому форматі для клієнтів і партнерів компанії та зібрала понад 300 гостей. Цього разу організатори відкривають подію для всієї галузі, але зберігають відбір учасників.
Читайте також: Як успішно керувати ШІ-агентом на роботі: 4 правила
Що це означає для бізнесу
Якщо атаки справді пришвидшуються в рази, компаніям уже недостатньо реагувати на інциденти постфактум. Кілька висновків, які варто зробити кожному бізнесу, навіть без власної служби безпеки:
- перевірте, як швидко ви помітите атаку. Якщо підозрілу активність у мережі помічають лише через кілька днів, у разі атаки з ШІ-агентом може бути вже запізно;
- контролюйте, якими ШІ-інструментами користуються працівники. Неконтрольоване використання ШІ, так званий «тіньовий» ШІ, може стати джерелом витоку даних;
- навчайте команду. Багато атак досі починаються з фішингового листа чи дзвінка, а ШІ робить їх переконливішими;
- майте план реагування на випадок інциденту: хто що робить у перші години.
Читайте також: «Звільнимо третину співробітників»: чому план замінити людей ШІ не працює — думка ШІ-тренера