В Microsoft Defender обнаружили уязвимость, которая позволяет обходить защиту

Microsoft Defender («Защитник Windows») позволяет выбирать, какие пути он не должен сканировать, и создать отдельный список таких исключений. Эту функцию используют при разработке ПО или для программ, которые антивирус по ошибке считает вредоносными. Эксперты нашли в антивирусе уязвимость, которая позволяет свободно просматривать этот список. Редакция MC.today рассказывает подробности.
 POZNAN, POL — MAY 15, 2021: Laptop computer displaying logo of Microsoft Defender Antivirus, an anti-malware component of Microsoft Windows
Что случилось
Уязвимость обнаружил эксперт по кибербезопасности компании SentinelOne Антонио Кокомацци. Он выяснил, что список этих путей никак не защищен. Любой пользователь может узнать, какие процессы, папки, файлы и расширения не сканирует Microsoft Defender, пишет BleepingComputer.
Windows Defender AV allows Everyone to read the configured exclusions on the system 🤦
reg query “HKLMSOFTWAREMicrosoftWindows DefenderExclusions” /s pic.twitter.com/dpTFwMVRje
— Antonio Cocomazzi (@splinter_code) January 12, 2022
Чтобы посмотреть список исключений, в консоли Windows нужно ввести команду reg query. Как параметр надо указать имя нужной ветки в реестре ОС.
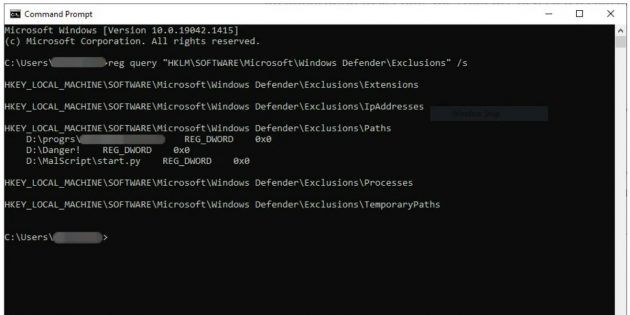
Скриншот: BleepingComputer.
В папке из этого списка злоумышленники могут разместить вредоносное ПО, которое поможет им получить информацию пользователя и доступ к его аккаунтам. Для этого им даже не нужен локальный доступ, потому что хакеры уже взломали многие корпоративные сети.
Эта уязвимость в Microsoft Defender действует уже восемь лет. Она также распространяется на новые версии ОС – Windows 10 21H1 и Windows 10 21H2. Но при этом такой ошибки нет в Windows 11.
Специалист по кибербезопасности Натан Макналти рассказал, что список исключений можно получить из дерева записей системного реестра, в которых хранятся настройки группового доступа. Эта информация более защищена, потому что она показывает исключения для нескольких компьютеров.
Как обезопасить себя
Для этого нужно проверить систему на вредоносное ПО, а потом усилить настройки безопасности. После этого стоит посмотреть список путей, которые не должен сканировать Microsoft Defender, и по возможности изменить его.
Напомним, в Safari 15 обнаружили уязвимость, которая «сливает» данные о том, что пользователь делал в сети или на какие сайты заходил.
Когда на сайт заходят в Safari 15, создается новая (пустая) база данных с тем же именем во всех других активных фреймах, вкладках и окнах во время одного сеанса браузера. Поэтому другие сайты могут получать информацию о том, что делал пользователь в сети.
Уязвимость есть на всех Mac, iPhone и iPad. Она связана с интерфейсом прикладного программирования (IPO) Apple IndexedDB, который сохраняет данные пользователя в браузере и разрешает сохранять эту информацию сайтам.
Специалисты сообщили Apple об ошибке еще 28 ноября 2021 года, но в компании до сих пор не отреагировали.