Хакерская атака на SoftServe: как это произошло и украли ли данные клиентов

Хакеры взломали украинскую IT-компанию SoftServe и, возможно, получили доступ к некоторым данным. Кибераналитик компании Hacken Сергей Харюк рассказал MC.today, что произошло.

Что случилось
В ночь с 31 августа на 1 сентября хакеры взломали украинскую аутсорсинговую IT-компанию SoftServe. Информация об этом появилась в нескольких Telegram-каналах. Позже в компании подтвердили эту информацию изданию AIN.
Злоумышленники запустили в систему вирус-шифровальщик (вирус, который нарушает работоспособность системы. Хакеры требуют денег за расшифровку − прим. ред.). В итоге ряд сервисов SoftServe перестал работать, еще часть компания отключила, чтобы остановить распространение вируса.
Подробнее о взломе
Аналитик кибербезопасности компании Hacken Сергей Харюк проанализировал этот случай для MC.today.
По его информации, клиентские данные SoftServe не были повреждены, инцидент расследуется. Он говорит, что вирус попал на компьютер одного из разработчиков и затронул часть проектов, к которым был доступ с этого компьютера.
«По всей видимости, вирус не смог дальше распространиться, поскольку система мониторинга компании обнаружила подозрительное поведение и предотвратила дальнейшее его распространение», − говорит Сергей Харюк.
Вчера в Telegram-канале DC8044 F33d появилась информация о том, что часть данных SoftServe выложили в открытый доступ. В компании это пока не прокомментировали.
Специалисты Hacken просмотрели данные и обнаружили имя компании в некоторых файлах и названиях папок.
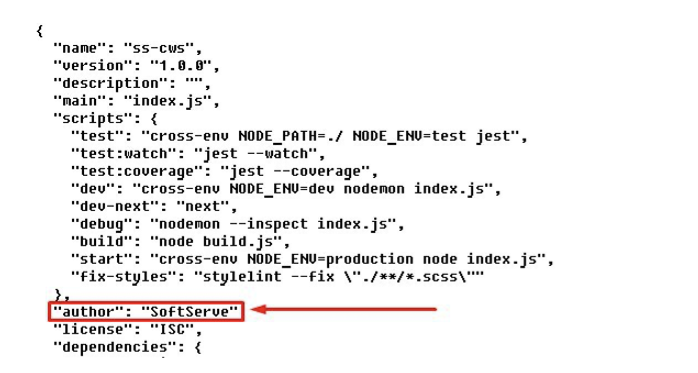
«Современные вымогатели не только шифруют данные, но и обладают функционалом кражи данных. Скорее всего, злоумышленники скачали часть данных, а потом зашифровали их с целью получения выкупа. Как лично мне видится, злоумышленник опубликовал часть слитых данных, чтобы потешить свое эго. Возможно даже, что эти проекты не имеют актуальности», — говорит Сергей.
По его словам, за последние годы группировки, которые занимаются подобным видом киберпреступлений, вывели свои инструменты на совершенно новый уровень и значительно улучшили методики проникновения в сети крупных компаний.
Злоумышленники не стоят на месте, а разработчики допускают ошибки при написании кода, говорит Харюк, вследствие чего в системах появляются бреши, через которые такие атаки и становятся возможны.