«Киевстар» по ошибке отправил пароли к своим корпоративным сервисам. Как так случилось?
Сотрудники мобильного оператора «Киевстар» случайно отправили «белому» хакеру файл с корпоративными данными компании. В нем оказались пароли доступа компании к аккаунтам на Amazon Web Services, Google Developers, Apple Developer и другие сервисы.
 Хакер
Ситуацию описал пользователь IT-ресурса Habr под ником Gorodnya. На сайте он подробно рассказал, как это случилось.
В прошлом году «Киевстар» запустил программу Bug Bounty, в которой тестировщики за вознаграждение должны найти программные уязвимости в работе оператора.
Gorodnya зарегистрировался на платформе для тестировщиков BugCrowd, чтобы указать на проблему, которую нашел ранее. На сайте «Киевстара» можно было получать информацию о платежеспособности клиентов оператора по их номеру телефона.
Через некоторое время после регистрации тестировщику пришло письмо от компании. Оно оказалось в папке «Спам», не привязанной к адресу из регистрации. Во вложении был HTML-файл со 113 вкладками браузера.
Большая часть вкладок не открывалась, но в одной из них Gorodnya нашел незащищенный файл с паролями и логинами к корпоративным сервисам «Киевстара».
Проверив один из них, тестировщику удалось зайти на сервис на правах администратора. Вот часть списка этих сайтов: Amazon Web, Services, Apple Developer, Mobile Action, App Annie, Disqus, Google Developers, Windows Dev Center.
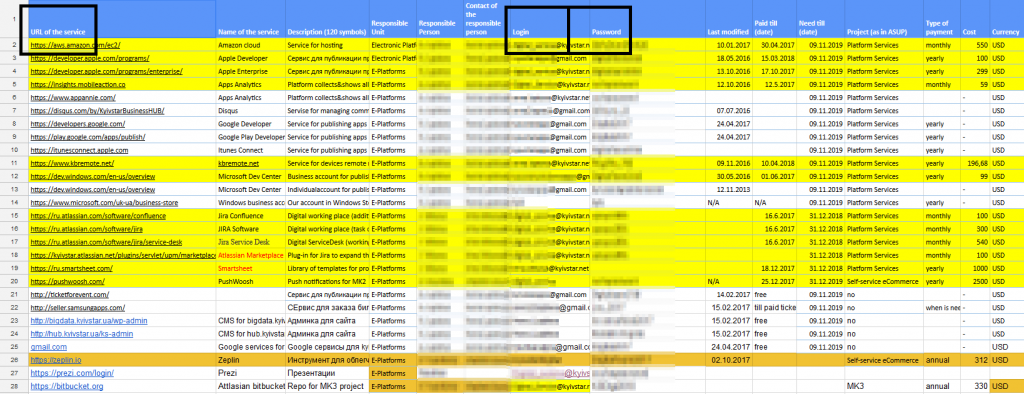
Файл с паролями и логинами к корпоративным сервисам «Киевстара»
«Это доступ почти ко всей структуре компании и сервисам, которые она использует», – говорит автор
Он добавляет, что масштаб проблемы, которую он обнаружил − намного больше, чем просто уязвимость. С помощью одной учетной записи (например, в Apple Developer), злоумышленник может изменить логин и пароль, загрузить свои приложения или просто добавить себя в администраторы.
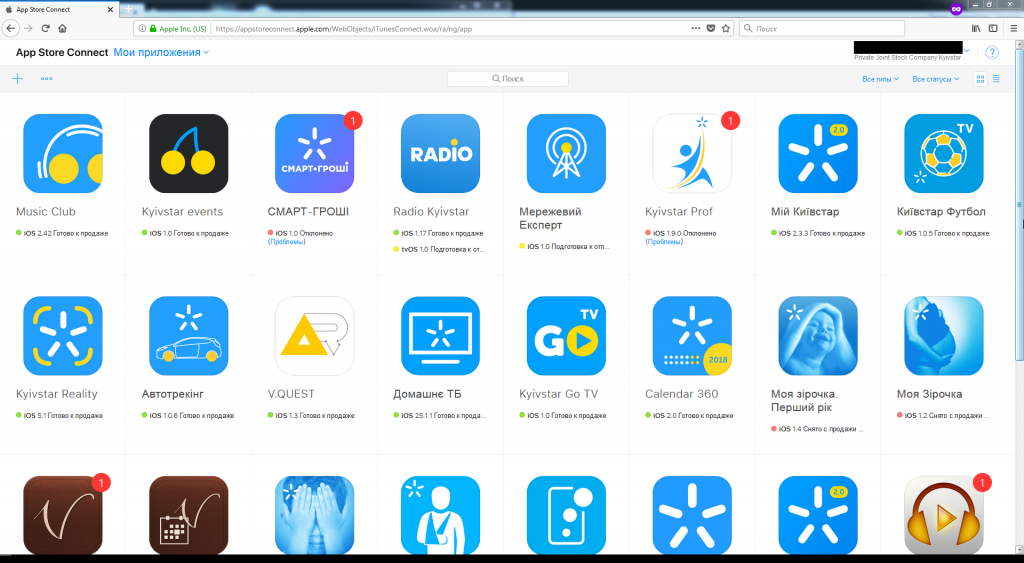
App Store Connect
Gorodnya снова обратился в компанию, чтобы сообщить об ошибке. Опираясь на расценки «Киевстара» для тестировщиков, он рассчитывал получить от $1–3 тыс. вознаграждения. Но компания заплатила ему всего $50.
По оценкам автора, данные, которые у него оказались, стоили около $5,8 тыс. Он утверждает, что такое скромное вознаграждение побуждает людей искать тех, кто предложит за информацию гораздо больше.