Як співробітники крадуть мільйони: топ-10 гучних кейсів

Організації різних типів — від урядових агентств до великих корпорацій — стають жертвами масштабних крадіжок з боку власних працівників. За даними Міністерства юстиції США за період з травня 2025 по квітень 2026 року, 10 найбільших схем привласнення коштів завдали збитків на суму від $23 млн до $40 млн кожна. Про це пише Visual Capitalist.
 Слабкий внутрішній контроль дає працівникам змогу виводити мільйони доларів.
Фото: Depositphotos
Хто і скільки вкрав
Найбільша схема зафіксована в організації Detroit Riverfront Conservancy — фінансовий директор вивів $40 млн на контрольований ним банківський рахунок і використовував їх для оплати чеків та особистих кредитних карток.
Читайте також: НБУ попередив українців про фішинг: як працює схема та як розпізнати шахрайство
На другому місці — казначей округу Санта-Крус Елізабет Гутфар, яка вкрала $39 млн. Вона переказувала кошти округу на рахунки створених нею фіктивних компаній, обходячи двоетапний процес затвердження.
Серед інших великих схем:
- софтверний стартап — $35 млн;
- Apache Behavioral Health Services — $33 млн;
- Федеральна система охорони здоров’я — $30 млн (це сума, вкрадена одним працівником; загальні збитки від схеми за участю 324 осіб склали $14,6 млрд);
- виробнича компанія в Меріленді — $29 млн;
- корпорація Mars — $28 млн;
- будівельна компанія в Лас-Вегасі — $26 млн;
- Muscogee Nation Gaming Enterprises — $25 млн;
- Abundant Blessings — $23 млн.
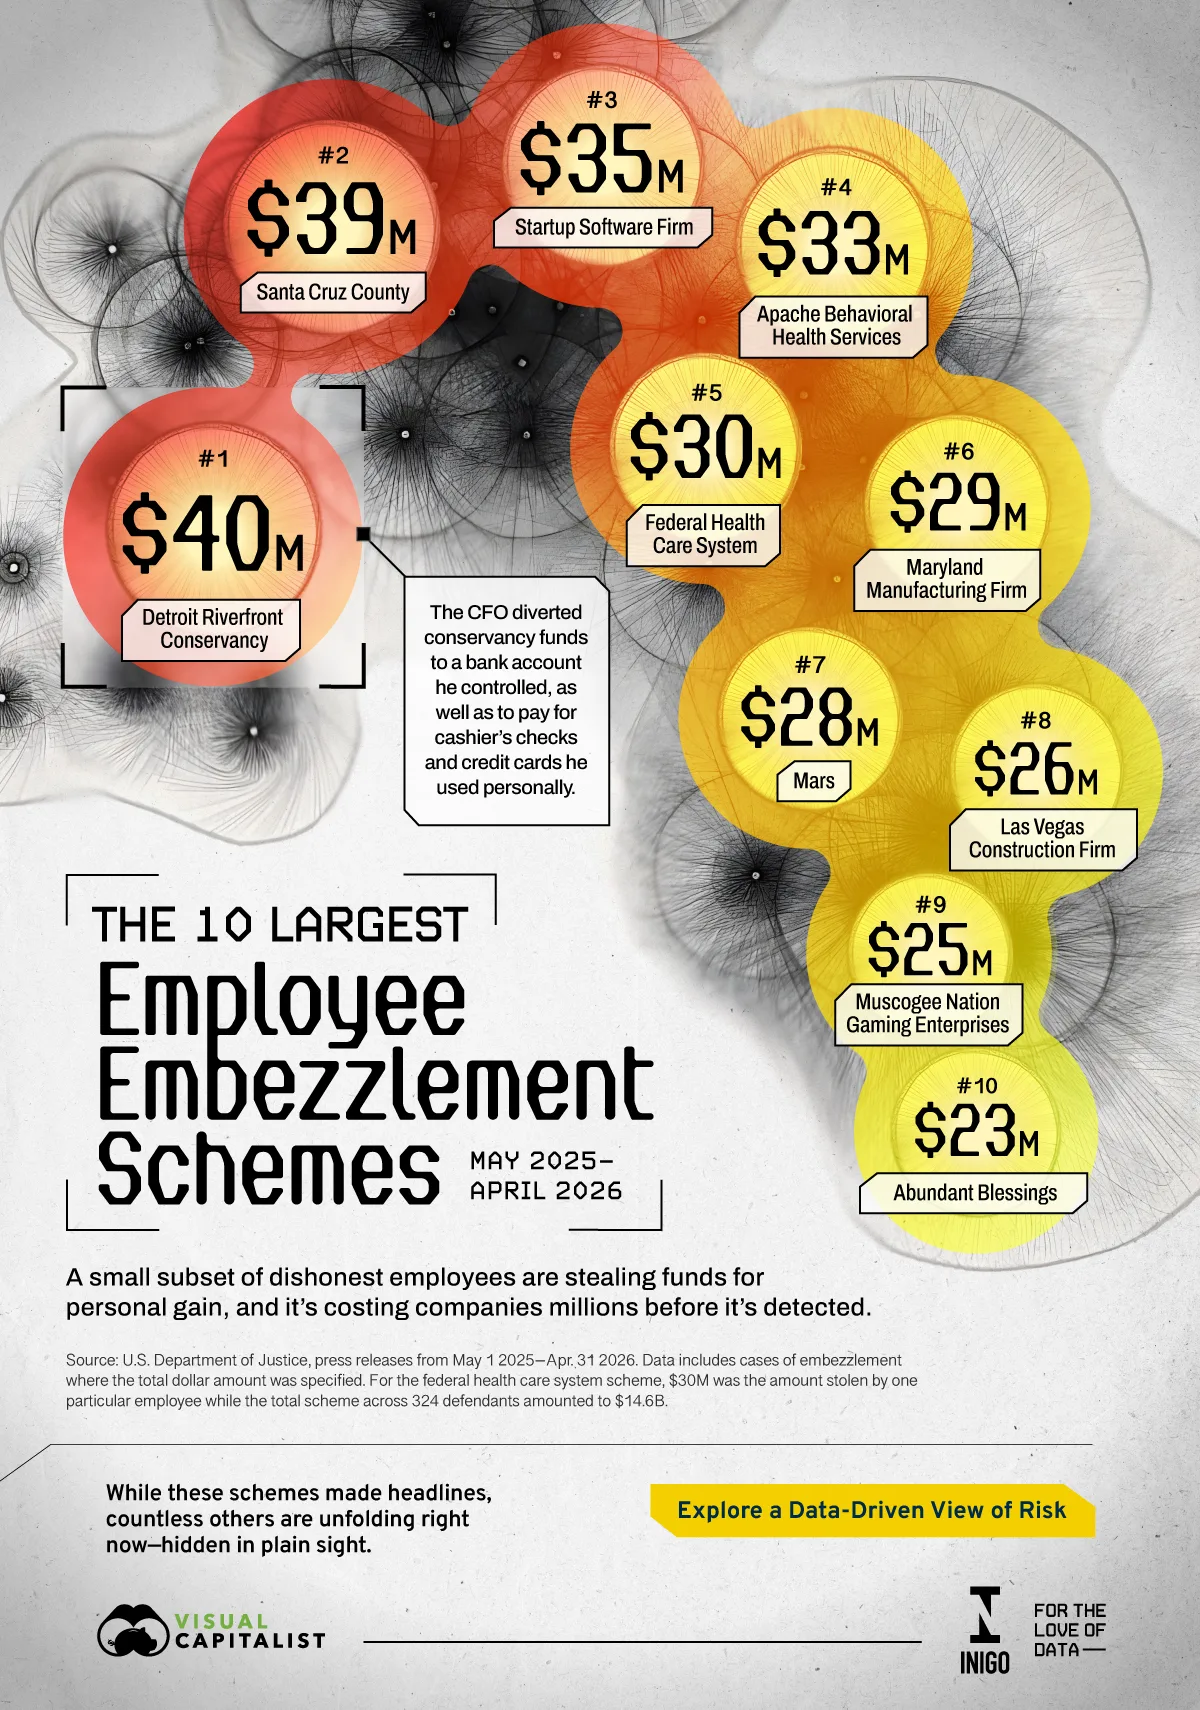
Топ-10 найбільших крадіжок всередині компаній. Інфографіка: Visual Capitalist
Як працюють схеми
У багатьох випадках працівники на довірених фінансових посадах роками непомітно виводили кошти, користуючись слабким внутрішнім контролем.
Читайте також: Розпізнати шахрайство стає складніше: як зловмисники використовують ШІ та що робити українцям
Головна вразливість — концентрація влади в одних руках. Коли один співробітник контролює кілька етапів, наприклад, виконання і затвердження транзакцій (як у випадку з округом Санта-Крус), ризик шахрайства різко зростає. Щоб зменшити його, необхідно посилити контроль: обмежити доступ, регулярно змінювати облікові дані та запровадити обов’язкове багатоетапне затвердження операцій.